ঢাকা ১১:৫২ অপরাহ্ন, মঙ্গলবার, ২০ অক্টোবর ২০২৬, ৫ কার্তিক ১৪৩৩ বঙ্গাব্দ
সংবাদ শিরোনাম :

ইসরাইলি স্পাইওয়্যারের টার্গেট আল-জাজিরার সাংবাদিকরা
সৃষ্টি আন্তর্জাতিক ডেস্ক
  • আপডেট সময় : ০৫:০২:২৩ অপরাহ্ন, সোমবার, ১৯ অক্টোবর ২০২৬ ৩৯ বার পড়া হয়েছে
(সৃষ্টি নিউজ) অনলাইনের সর্বশেষ নিউজ পেতে অনুসরণ করুন গুগল নিউজ (Google News) ফিডটি


ইসরাইলি স্পাইওয়্যারের টার্গেট আল-জাজিরার সাংবাদিকরা

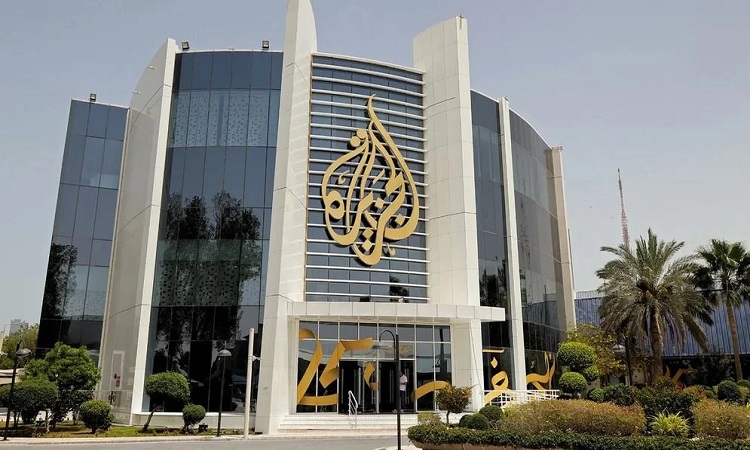
আল-জাজিরা মিডিয়া নেটওয়ার্কের কর্মীদের ডিভাইসে ইসরাইলি প্রযুক্তির তৈরি ক্ষতিকারক স্পাইওয়্যার ব্যবহারের প্রমাণ মিলেছে।

কানাডাভিত্তিক প্রযুক্তি গবেষণা প্রতিষ্ঠান সিটিজেন ল্যাব এ সংক্রান্ত একটি প্রতিবেদন প্রকাশ করেছে।

এই ঘটনাকে সংবাদপত্রের স্বাধীনতার ওপর সরাসরি ও নজিরবিহীন হামলা হিসেবে অভিহিত করে এর তীব্র নিন্দা জানিয়েছে আল-জাজিরা। একই সঙ্গে সাইবার হামলার এই ঘটনার সঙ্গে জড়িতদের কঠোর জবাবদিহিতার আওতায় আনার আহ্বান জানিয়েছে তারা। একই সঙ্গে এই ঘটনার সঙ্গে জড়িতদের জবাবদিহির আওতায় আনার দাবি জানিয়েছে প্রতিষ্ঠানটি।


পড়ুন>>জাপানে বাংলাদেশি কর্মী নিয়োগ শুরু আগামী এপ্রিলে

তদন্ত অনুযায়ী, ২০২৪ সালে আল-জাজিরার নিজস্ব প্রযুক্তি দল তাদের কর্মীদের ব্যবহৃত ডিভাইসে কিছু অস্বাভাবিক কার্যক্রম লক্ষ্য করে। এই সন্দেহজনক তৎপরতা ২০২৫ সাল পর্যন্ত অব্যাহত ছিল। পরবর্তীতে বিস্তারিত অনুসন্ধানের জন্য টরন্টো বিশ্ববিদ্যালয়ের অধীনস্থ সিটিজেন ল্যাবের সহযোগিতা নেওয়া হয়। গত বৃহস্পতিবার প্রকাশিত সিটিজেন ল্যাবের প্রতিবেদনে এসব হামলার সত্যতা নিশ্চিত করা হয়েছে। একই সঙ্গে নিজস্ব কর্মীদের নিরাপত্তা নিশ্চিত করতে ও প্রযুক্তি ব্যবস্থা সুরক্ষায় কাজ চালিয়ে যাওয়ার অঙ্গীকার ব্যক্ত করেছে সংবাদমাধ্যমটি।


গত বৃহস্পতিবার প্রকাশিত প্রতিবেদনে টরন্টোভিত্তিক দলটি জানায়, ‘হামলার সময় সংগৃহীত নেটওয়ার্ক লগের বিশদ বিশ্লেষণ এটি কীভাবে পরিচালিত হয়েছিল তার স্পষ্ট সময়রেখা প্রদান করে।


পড়ুন>>জুলাইকে ধারণ করে না তাই স্মৃতিস্তম্ভের উদ্বোধনে অনুপস্থিত বিরোধী দলের নেতা -প্রধান মন্ত্রী 

গবেষণায় দেখা গেছে, এসব ডিভাইসে হামলার কাজে ইসরাইলি সাইবার সংস্থা ‘ক্যান্ডিরু’র তৈরি স্পাইওয়্যার ব্যবহার করা হয়েছে। উল্লেখ্য, ক্ষতিকারক সাইবার কার্যক্রম পরিচালনার অভিযোগে ২০২১ সালেই যুক্তরাষ্ট্র সরকার এই ক্যান্ডিরুকে কালো তালিকাভুক্ত করেছিল। এই সাইবার টুলের মাধ্যমে স্পর্শকাতর তথ্য চুরি এবং নজরদারি চালানো হতো বলে জানা গেছে।

এই স্পাইওয়্যারটি মূলত স্মার্টফোনের ফাইল, নথিপত্র, ব্রাউজারের কুকিজ এবং সংরক্ষিত পাসওয়ার্ড হাতিয়ে নিতে সক্ষম। এছাড়া এটি কি-বোর্ডের টাইপিং, মাইক্রোফোন ও ওয়েবক্যামের রেকর্ড, এমনকি ইমেইল ও বার্তাও চুরি করতে পারে। নিরাপত্তা প্রটোকল ফাঁকি দিতে স্পাইওয়্যারটি চুরি করা তথ্য এনক্রিপশন চ্যানেলের মাধ্যমে ছোট ছোট অংশে ভাগ করে নির্দিষ্ট বিরতিতে হ্যাকারদের কাছে পাঠিয়ে দিত।

আরও পড়ুন>>নড়িয়া উপজেলা প্রেসক্লাবের নতুন আহ্বায়ক কমিটি গঠন

বিশেষজ্ঞদের মতে, এই ধরনের সাইবার টুল তৈরিতে কয়েক মিলিয়ন ডলার ব্যয় হয়েছে, যা আধুনিক নিরাপত্তা প্রতিরক্ষাকে ফাঁকি দিতে সক্ষম। আল-জাজিরার বেশ কয়েকজন সাংবাদিক, যারা বিভিন্ন স্পর্শকাতর ও গুরুত্বপূর্ণ বিষয়ে প্রতিবেদন তৈরি করতেন, তারাই এই সাইবার আক্রমণের শিকার হয়েছেন। এই ঘটনাটি ক্যান্ডিরুর মতো সাইবার প্রতিষ্ঠান ও তাদের গ্রাহকদের অত্যাধুনিক নিরাপত্তা প্রতিরক্ষাকে ফাঁকি দেয়ার সক্ষমতা ও জটিল ঝুঁকিকে সামনে নিয়ে এসেছে। আক্রান্ত হওয়া লাখ লাখ ডিভাইসের মধ্যে আল-জাজিরার কয়েকজন সাংবাদিকের ফোনও ছিল, যাদের অনেকে স্পর্শকাতর বিষয়ে সাংবাদিকতায় যুক্ত ছিলেন।

এর আগেও বিশ্বের বিভিন্ন প্রান্তে অন্তত ১০০ জন সাংবাদিক, ভিন্নমতাবলম্বী এবং রাজনৈতিক বিরোধীদের ওপর ক্যান্ডিরুর তৈরি এই একই প্রযুক্তি ব্যবহার করে নজরদারি চালানো হয়েছিল। নতুন এই ঘটনায় আল-জাজিরা জানিয়েছে, তারা নিজেদের প্রযুক্তিগত নিরাপত্তা জোরদার করার পাশাপাশি কর্মীদের সুরক্ষায় সব ধরনের পদক্ষেপ গ্রহণ অব্যাহত রাখবে।

Facebook Comments Box

নিউজটি শেয়ার করুন

আপনার মন্তব্য

Your email address will not be published. Required fields are marked *

আপনার ইমেইল এবং অন্যান্য তথ্য সংরক্ষন করুন

আপলোডকারীর তথ্য
ইসরাইলি স্পাইওয়্যারের টার্গেট আল-জাজিরার সাংবাদিকরা

আপডেট সময় : ০৫:০২:২৩ অপরাহ্ন, সোমবার, ১৯ অক্টোবর ২০২৬


ইসরাইলি স্পাইওয়্যারের টার্গেট আল-জাজিরার সাংবাদিকরা

আল-জাজিরা মিডিয়া নেটওয়ার্কের কর্মীদের ডিভাইসে ইসরাইলি প্রযুক্তির তৈরি ক্ষতিকারক স্পাইওয়্যার ব্যবহারের প্রমাণ মিলেছে।

কানাডাভিত্তিক প্রযুক্তি গবেষণা প্রতিষ্ঠান সিটিজেন ল্যাব এ সংক্রান্ত একটি প্রতিবেদন প্রকাশ করেছে।

এই ঘটনাকে সংবাদপত্রের স্বাধীনতার ওপর সরাসরি ও নজিরবিহীন হামলা হিসেবে অভিহিত করে এর তীব্র নিন্দা জানিয়েছে আল-জাজিরা। একই সঙ্গে সাইবার হামলার এই ঘটনার সঙ্গে জড়িতদের কঠোর জবাবদিহিতার আওতায় আনার আহ্বান জানিয়েছে তারা। একই সঙ্গে এই ঘটনার সঙ্গে জড়িতদের জবাবদিহির আওতায় আনার দাবি জানিয়েছে প্রতিষ্ঠানটি।


পড়ুন>>জাপানে বাংলাদেশি কর্মী নিয়োগ শুরু আগামী এপ্রিলে

তদন্ত অনুযায়ী, ২০২৪ সালে আল-জাজিরার নিজস্ব প্রযুক্তি দল তাদের কর্মীদের ব্যবহৃত ডিভাইসে কিছু অস্বাভাবিক কার্যক্রম লক্ষ্য করে। এই সন্দেহজনক তৎপরতা ২০২৫ সাল পর্যন্ত অব্যাহত ছিল। পরবর্তীতে বিস্তারিত অনুসন্ধানের জন্য টরন্টো বিশ্ববিদ্যালয়ের অধীনস্থ সিটিজেন ল্যাবের সহযোগিতা নেওয়া হয়। গত বৃহস্পতিবার প্রকাশিত সিটিজেন ল্যাবের প্রতিবেদনে এসব হামলার সত্যতা নিশ্চিত করা হয়েছে। একই সঙ্গে নিজস্ব কর্মীদের নিরাপত্তা নিশ্চিত করতে ও প্রযুক্তি ব্যবস্থা সুরক্ষায় কাজ চালিয়ে যাওয়ার অঙ্গীকার ব্যক্ত করেছে সংবাদমাধ্যমটি।


গত বৃহস্পতিবার প্রকাশিত প্রতিবেদনে টরন্টোভিত্তিক দলটি জানায়, ‘হামলার সময় সংগৃহীত নেটওয়ার্ক লগের বিশদ বিশ্লেষণ এটি কীভাবে পরিচালিত হয়েছিল তার স্পষ্ট সময়রেখা প্রদান করে।


পড়ুন>>জুলাইকে ধারণ করে না তাই স্মৃতিস্তম্ভের উদ্বোধনে অনুপস্থিত বিরোধী দলের নেতা -প্রধান মন্ত্রী 

গবেষণায় দেখা গেছে, এসব ডিভাইসে হামলার কাজে ইসরাইলি সাইবার সংস্থা ‘ক্যান্ডিরু’র তৈরি স্পাইওয়্যার ব্যবহার করা হয়েছে। উল্লেখ্য, ক্ষতিকারক সাইবার কার্যক্রম পরিচালনার অভিযোগে ২০২১ সালেই যুক্তরাষ্ট্র সরকার এই ক্যান্ডিরুকে কালো তালিকাভুক্ত করেছিল। এই সাইবার টুলের মাধ্যমে স্পর্শকাতর তথ্য চুরি এবং নজরদারি চালানো হতো বলে জানা গেছে।

এই স্পাইওয়্যারটি মূলত স্মার্টফোনের ফাইল, নথিপত্র, ব্রাউজারের কুকিজ এবং সংরক্ষিত পাসওয়ার্ড হাতিয়ে নিতে সক্ষম। এছাড়া এটি কি-বোর্ডের টাইপিং, মাইক্রোফোন ও ওয়েবক্যামের রেকর্ড, এমনকি ইমেইল ও বার্তাও চুরি করতে পারে। নিরাপত্তা প্রটোকল ফাঁকি দিতে স্পাইওয়্যারটি চুরি করা তথ্য এনক্রিপশন চ্যানেলের মাধ্যমে ছোট ছোট অংশে ভাগ করে নির্দিষ্ট বিরতিতে হ্যাকারদের কাছে পাঠিয়ে দিত।

আরও পড়ুন>>নড়িয়া উপজেলা প্রেসক্লাবের নতুন আহ্বায়ক কমিটি গঠন

বিশেষজ্ঞদের মতে, এই ধরনের সাইবার টুল তৈরিতে কয়েক মিলিয়ন ডলার ব্যয় হয়েছে, যা আধুনিক নিরাপত্তা প্রতিরক্ষাকে ফাঁকি দিতে সক্ষম। আল-জাজিরার বেশ কয়েকজন সাংবাদিক, যারা বিভিন্ন স্পর্শকাতর ও গুরুত্বপূর্ণ বিষয়ে প্রতিবেদন তৈরি করতেন, তারাই এই সাইবার আক্রমণের শিকার হয়েছেন। এই ঘটনাটি ক্যান্ডিরুর মতো সাইবার প্রতিষ্ঠান ও তাদের গ্রাহকদের অত্যাধুনিক নিরাপত্তা প্রতিরক্ষাকে ফাঁকি দেয়ার সক্ষমতা ও জটিল ঝুঁকিকে সামনে নিয়ে এসেছে। আক্রান্ত হওয়া লাখ লাখ ডিভাইসের মধ্যে আল-জাজিরার কয়েকজন সাংবাদিকের ফোনও ছিল, যাদের অনেকে স্পর্শকাতর বিষয়ে সাংবাদিকতায় যুক্ত ছিলেন।

এর আগেও বিশ্বের বিভিন্ন প্রান্তে অন্তত ১০০ জন সাংবাদিক, ভিন্নমতাবলম্বী এবং রাজনৈতিক বিরোধীদের ওপর ক্যান্ডিরুর তৈরি এই একই প্রযুক্তি ব্যবহার করে নজরদারি চালানো হয়েছিল। নতুন এই ঘটনায় আল-জাজিরা জানিয়েছে, তারা নিজেদের প্রযুক্তিগত নিরাপত্তা জোরদার করার পাশাপাশি কর্মীদের সুরক্ষায় সব ধরনের পদক্ষেপ গ্রহণ অব্যাহত রাখবে।

Facebook Comments Box